
Let's Encrypt SSL-Zertifikate im oneHome
Achtung: Diese Anleitung betrifft nur das neue Web- & Mail Control Panel. Prüfen Sie zunächst hier ob Sie dieses verwenden.
Mit Let's Encrypt können Sie für Domains im Webhosting oder WordPress-Hosting ein kostenloses SSL-Zertifikat beantragen.
Ein SSL-Zertifikat verschlüsselt die Datenübertragung zwischen Website und Besucher. Nach erfolgreicher Ausstellung kann die Website über HTTPS aufgerufen werden.
Das kostenlose Let's Encrypt-Zertifikat wird als Wildcard-Zertifikat bereitgestellt und kann dadurch auch vorhandene Subdomains der Domain absichern.
Voraussetzungen
Für die Ausstellung eines kostenlosen Let's Encrypt-Zertifikats muss die Domain die Nameserver von Green verwenden.
Die verwendeten Nameserver lauten:
- cns1.cloudpit.de
- cns2.cloudpit.com
- cns3.cloudpit.io
Siehe auch
Nameserver Cloudpit
Hinweis: Wenn Ihre Domain externe Nameserver verwendet, steht das kostenlose Let's Encrypt Wildcard-Zertifikat über diesen Weg nicht zur Verfügung.
Let's Encrypt SSL-Zertifikat beantragen
- Öffnen Sie das Web und Mail Control Panel.
- Wählen Sie das gewünschte Webhosting- oder WordPress-Hosting-Paket aus.
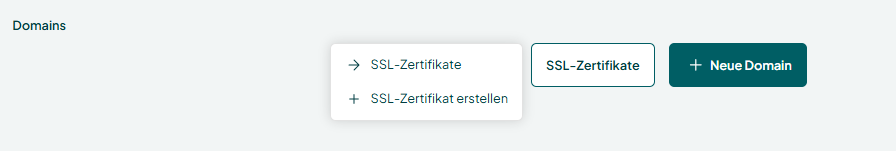
- Öffnen Sie den Bereich Domains.
- Klicken Sie bei der gewünschten Domain auf das Schlosssymbol.
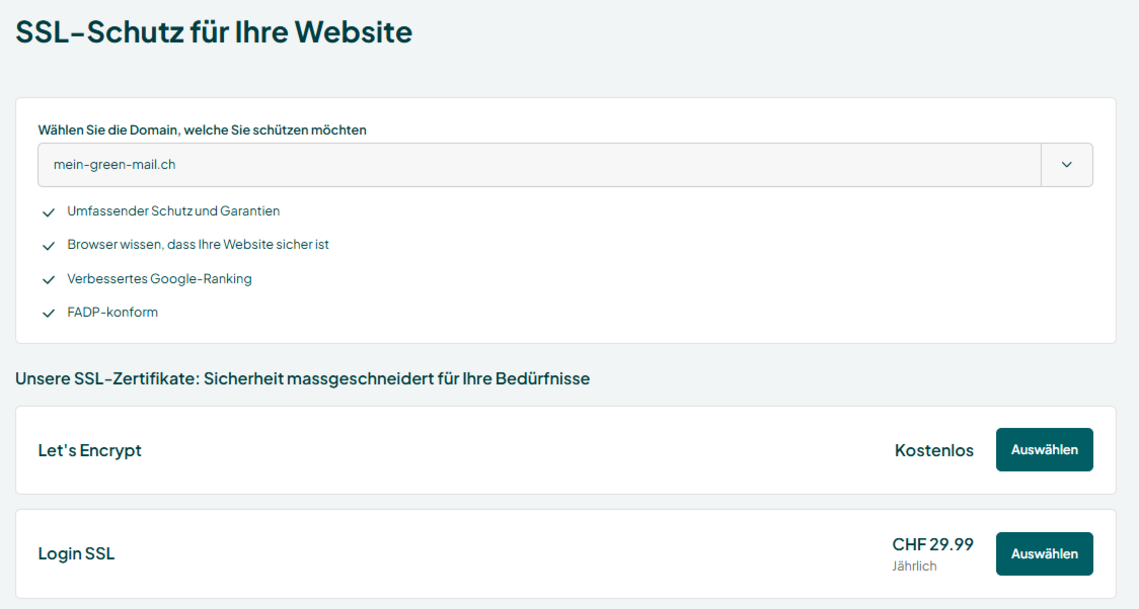
- Wählen Sie das kostenlose Let's Encrypt-Zertifikat aus.
- Akzeptieren Sie die angezeigten Bedingungen.
- Klicken Sie auf Zertifikat beantragen.
Ausstellung und Aktivierung
Nach der Beantragung wird das Zertifikat ausgestellt und der Domain zugewiesen.
Die Ausstellung und Aktivierung können etwas Zeit in Anspruch nehmen.
Prüfen Sie nach Abschluss, ob die Website über HTTPS erreichbar ist.
Hinweis: Die Ausstellung und Aktivierung des Zertifikats erfolgen nicht sofort. Erst nach erfolgreicher Bereitstellung kann die Website verschlüsselt über HTTPS aufgerufen werden.
Wann kann kein kostenloses Let's Encrypt-Zertifikat ausgestellt werden?
Die Ausstellung kann unter anderem dann nicht erfolgen, wenn die Domain nicht die erforderlichen Nameserver verwendet.
In diesem Fall muss ein anderes SSL-Zertifikat verwendet werden.
HTTPS nach der Zertifikatsausstellung verwenden
Nach erfolgreicher Aktivierung des SSL-Zertifikats kann die Website verschlüsselt über HTTPS aufgerufen werden.
Zusätzlich kann bei Bedarf eine automatische Weiterleitung von HTTP auf HTTPS eingerichtet werden, damit Website-Besucher immer die verschlüsselte Verbindung verwenden.
Typische Anwendungsfälle
- Absicherung einer Website mit HTTPS.
- Absicherung von Subdomains über ein Wildcard-Zertifikat.
- Vermeidung von Browserwarnungen bei unverschlüsselten Verbindungen.
- Vorbereitung einer automatischen Weiterleitung von HTTP auf HTTPS.