
WAF (Web Application Firewall)
Achtung: Diese Anleitung betrifft nur das neue Web- & Mail Control Panel. Prüfen Sie zunächst hier ob Sie dieses verwenden.
Die Web Application Firewall (WAF) überwacht Anfragen an Ihre Website und kann dabei verdächtige oder unerwünschte Zugriffe erkennen.
Je nach gewählter Einstellung werden entsprechende Ereignisse protokolliert oder Anfragen automatisch blockiert.
WAF-Einstellungen aufrufen
- Öffnen Sie das Web und Mail Control Panel.
- Wählen Sie das gewünschte Webhosting- oder WordPress-Hosting-Paket aus.
- Öffnen Sie den Bereich Sicherheit.
- Wechseln Sie zum Bereich Web Application Firewall.
- Wählen Sie den gewünschten Modus aus.
- Speichern Sie die Änderung.
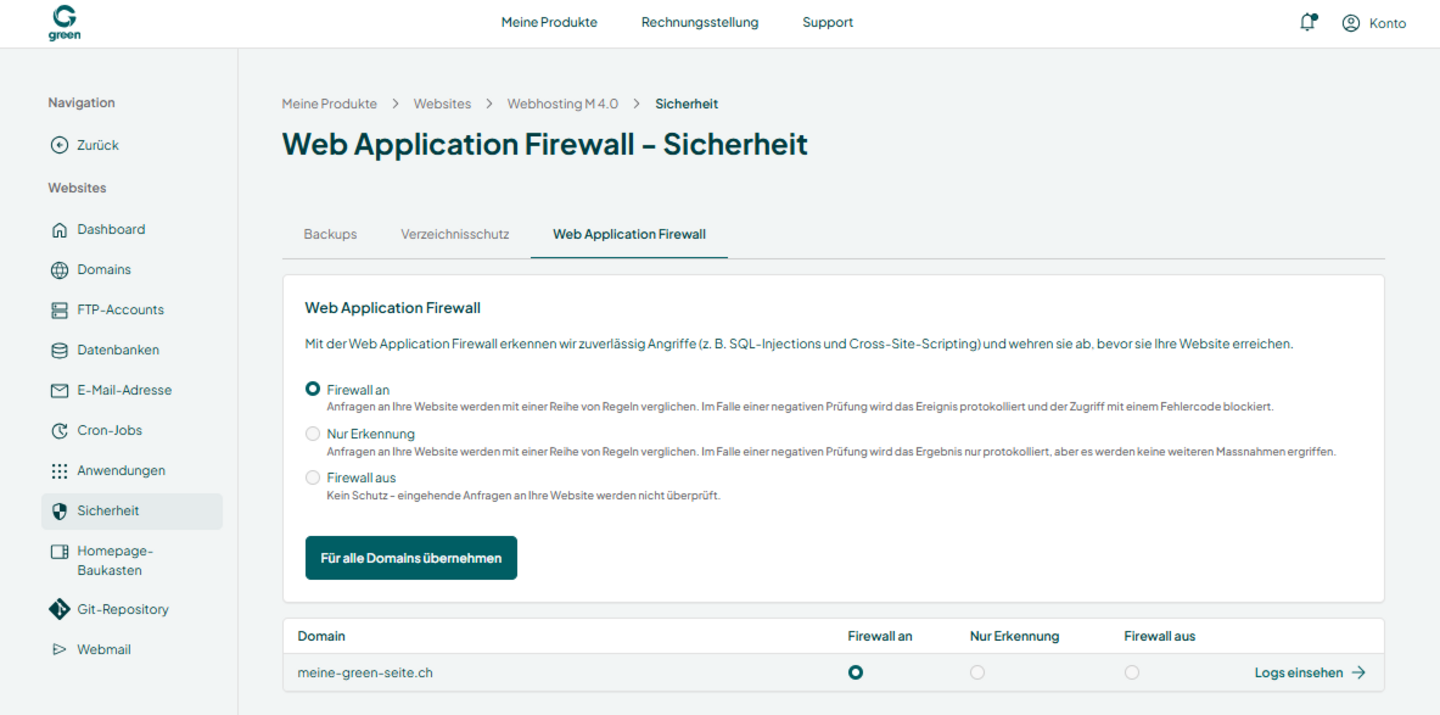
Verfügbare WAF-Modi
Firewall an
Alle eingehenden Anfragen werden anhand eines Regelsatzes überprüft.
Wenn eine Regel verletzt wird, wird die Anfrage blockiert und ein Fehlercode ausgegeben.
Das Ereignis wird protokolliert und kann in den WAF-Logs eingesehen werden.
Nur Erkennung
Alle eingehenden Anfragen werden anhand des Regelsatzes überprüft.
Wenn eine Regel verletzt wird, wird das Ereignis lediglich protokolliert.
Es erfolgt keine Blockierung der Anfrage.
Dieser Modus eignet sich beispielsweise zur Analyse von Ereignissen, ohne den Zugriff auf die Website zu beeinflussen.
Firewall aus
Eingehende Anfragen werden nicht durch die Web Application Firewall überprüft.
Es findet keine Erkennung oder Protokollierung durch die WAF statt.
Protokolle der Web Application Firewall
Über die WAF-Protokolle können erkannte oder blockierte Ereignisse eingesehen werden.
Die Protokolle helfen bei der Analyse von Zugriffen, die durch die Web Application Firewall erkannt oder blockiert wurden.
WAF für mehrere Domains verwenden
Die WAF kann für einzelne Domains konfiguriert werden.
Zusätzlich kann die gewählte Einstellung für alle Domains des Hosting-Pakets übernommen werden.
Wann sollte welcher Modus verwendet werden?
- Firewall an: Wenn erkannte Anfragen automatisch blockiert werden sollen.
- Nur Erkennung: Wenn Ereignisse analysiert werden sollen, ohne den Zugriff zu beeinflussen.
- Firewall aus: Wenn keine Überprüfung durch die WAF erfolgen soll.
Typische Anwendungsfälle
- Analyse verdächtiger Zugriffe auf eine Website.
- Prüfung von blockierten Anfragen.
- Unterstützung bei der Fehlersuche nach WAF-Ereignissen.
- Schutz von Webanwendungen durch regelbasierte Überprüfung.
Hinweis: Wenn eine Website nach der Aktivierung der Web Application Firewall nicht wie erwartet funktioniert, prüfen Sie die WAF-Protokolle auf erkannte oder blockierte Ereignisse.